セキュリティ解説
27秒でサイバー攻撃が完了しうる時代に
私たちがすべきこと
近年、サイバー攻撃の高度化や高速化が急速に進み、企業を取り巻くサイバーリスクはかつてないほど高まっています。これまでとは状況が大きく変わったことを意識して、経営層も直接的に関与しながら、対策に取り組むことが肝要になる今、必要な対策について解説します。
デジタルサービス事業グループ サイバーセキュリティビジネス企画・推進本部長
サイバーセキュリティ・リサーチ・センター長
吉井 稔勝
「サイバーセキュリティ・リサーチ・センター」初代センター長。通信キャリア向け大規模インフラ、分析システムの構築、エンタープライズ向けネットワークの設計・実装などを多数経験後、現在はSOCサービスの高度化や次世代SOCの企画・推進など、セキュリティ運用のモダナイゼーションを牽引している。
攻撃は高度化・高速化し、攻撃対象やリスクは拡大
AIがすさまじい速度で進化を続ける昨今、サイバー攻撃は年を追うごとに高度化し、今やどんな企業や組織にとってもサイバーリスクはかつてないほどに高まっています。そうした中、日本の企業・組織のサイバーレジリエンス態勢の向上に寄与すべく、CTCは2025年11月に、CSRC(サイバーセキュリティ・リサーチ・センター)を開設しました。
CSRCは、国内外の脅威動向をいち早く調査・分析して発信することと、新たな脅威に対する具体的なソリューションを実装・運用することの2つを主な目的にしており、その両者を同時に手掛ける、国内では数少ない存在となっています。ここ1年ほどのサイバー攻撃のインシデント数は、従来と比べて30%ほど増えており、私たちが果たすべき役割は、拡大しています。
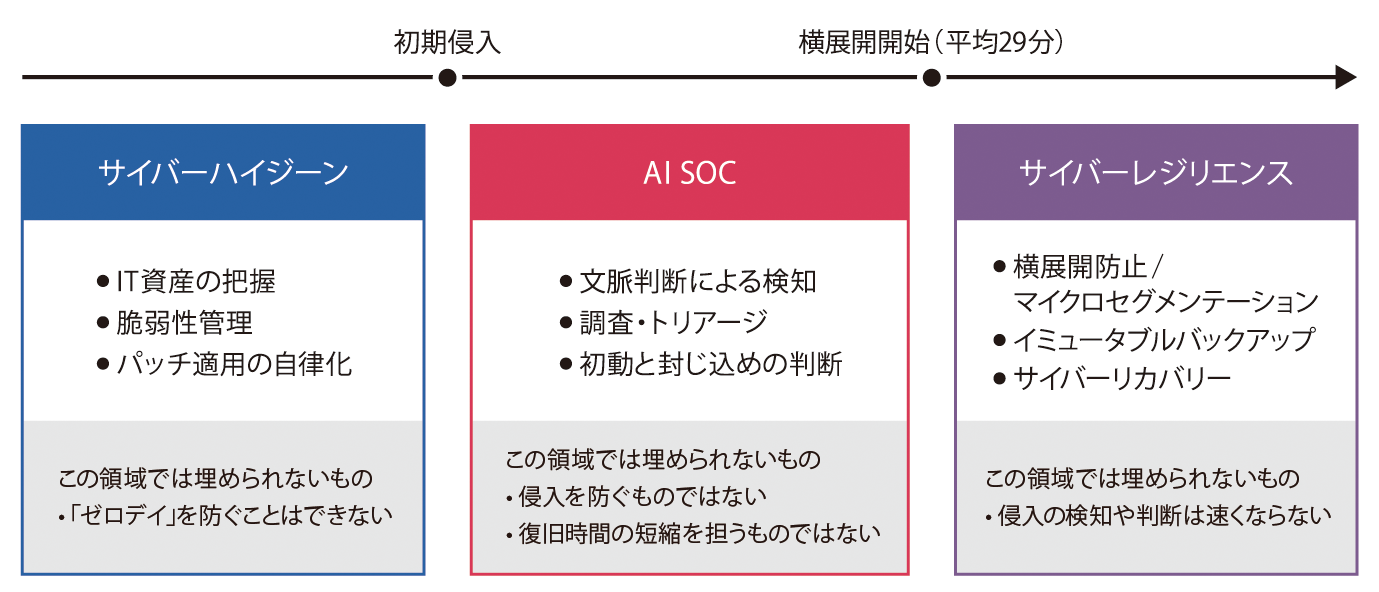
では、具体的にサイバー攻撃は近年どのように変化しているのか。まず挙げられるのは、攻撃手法の変化です。特に顕著なのは、AIの活用による攻撃の極端な高速化で、現在、システムへの侵入から横展開までの時間(ブレイクアウトタイム)は平均29分とされ、最速の事例では27秒で攻撃を完了しています※1。また攻撃の種類も、マルウェア攻撃やフィッシング攻撃といったものをはじめ、年々多様化が進んでいます。加えて、攻撃用ツールの入手が簡単になり、誰でも攻撃を仕掛けられるようになったため、無数の攻撃が絶えずランダムに実行されているような状況です。
一方、攻撃を受ける側に目を向けると、アタックサーフェスの拡大、すなわち攻撃を受ける可能性のある場所が広がっていることも昨今の変化と言えます。クラウドの利用拡大やリモートワーク、IoT機器などの普及によって、企業のシステムやデータがより多様な形でネットワークにつながるようになったことがその要因です。そしてこの点に関連して私たちが特に注視しているのは、サプライチェーンリスクです。つまり、自社が万全のセキュリティ対策を講じていても、対策が十分ではない取引先や委託先のシステムが攻撃を受けるというリスクです。実際、子会社がサイバー攻撃の踏み台にされ、本社の工場が停止に追い込まれるようなインシデントも度々あり、とりわけ注意が必要と言えます。
さらにもう1つ、別の視点を加えると、法規制の強化にも留意しなければなりません。ヨーロッパでは、2024年にCRA(欧州サイバーレジリエンス法)が施行され、現在、欧州に輸出するデジタル要素を含む製品は同法に準拠しないと高額の罰金が科せられる可能性があります。
意識の変革と経営層の直接関与が重要
こうした状況下において、企業はどんな対策をすればいいのでしょうか。まず重要なのは、意識の変革です。従来は主に「予防」策を講じていればよかったものの、今は、侵入・攻撃されることを前提として、「復旧までをどう行うか」に意識を拡張することが肝要です。かつて攻撃の対象となったのは金融機関や大企業などに限られていましたが、今やどんな企業でも攻撃対象となりうるからです。では、「復旧まで」を考えるとはどういうことか。例えば、データのバックアップを取るだけではなく、実際にデータをシステムに戻せるかまでをあらかじめシミュレーションしておく、といったことです。現実の危機に即した準備をし、かつ、万が一の時にはどの業務やデータを優先的に復旧させるかといったポリシーをあらかじめ決めておくことも重要です。サイバーBCP(事業継続計画)の策定を検討することも重要でしょう。
こうした備えに加え、守る側もAIを活用することが不可欠になります。攻撃の検知件数は、かつて月に10件程度だったものが、今では1,000件、1万件という規模になっています。人手ではとても捌ききれず、24時間365日体制でサイバー攻撃を監視するAI SOC(セキュリティ・オペレーション・センター)の導入も、今後必須となっていくかもしれません。ただし、最終的に「これは本当に危険か」を判断するのは、今も人間です。さらに言えば、AIを使えば使うほど、そのAI自体を守る必要も生まれます。ハルシネーションなど、AIの利用によって新たなリスクが発生するためです。守るためにAIを使い、そのAIもまた守らなければならない。それが今の状況です。
ただ一方で、意識を「復旧まで」に向けるとしても、日頃の地道な予防ももちろん大切です。脆弱性を防ぐためのセキュリティパッチの適用などを怠りなくやっているかどうかで、攻撃を受けた時の被害の大きさは変わります。また十分な予防策を講じているかどうかは企業の信用にも関わるので、その意味でも予防は軽視できません。
最後に、こうした対策を確実に実行するために何よりも強調したいことがあります。それは、サイバーセキュリティ対策は、決して現場任せにせず、経営層が責任を持って関わるべきであるということです。例えば攻撃を受けた際には、データの復旧や攻撃者への対応など、様々な場面で経営判断が必要となるからです。CISO(チーフ・インフォメーション・セキュリティ・オフィサー)を置き、責任の所在を明確にすることも、今後はますます重要になるでしょう。
2026年春、「Claude Mythos Preview」※2の登場が大きな衝撃を与えましたが、今や1ヵ月後にどのような変化が起きているかわからない状況です。最新の動向を注視すると共に、自社の現状を確かめてできることから動き出していただきたいと思います。
- 米サイバーセキュリティ技術企業CrowdStrike社のCrowdStrike 2026 Global Threat Reportによる。
- 2026年4月に米Anthropic社が発表したAIモデル。システムの脆弱性の発見などにおいて異次元の能力を持つとされる。
記載内容は掲載当時の情報です。最新情報と異なる場合がありますのでご了承ください。